Oui, l’externalisation offshore reste compatible avec le RGPD pour une entreprise française, mais elle exige des garanties documentées et des clauses contractuelles strictes. Nous restons responsables du traitement même lorsqu’il est confié à un prestataire basé hors de l’Union européenne. Trois priorités s’imposent avant toute signature : recenser précisément les flux et les lieux d’hébergement, encadrer contractuellement le prestataire avec les bons outils juridiques, et préparer la gestion des incidents en amont.
En bref:
- La vérification de la localisation des hébergements et la documentation des flux de données sont indispensables avant toute externalisation offshore.
- Le contrat doit préciser l’emplacement exact des infrastructures, encadrer strictement les sous-traitants et prévoir une clause de réversibilité claire.
- Le transfert de données vers un pays sans décision d’adéquation (comme le Maroc) doit impérativement s’appuyer sur une analyse d’impact, des clauses contractuelles types et des mesures complémentaires.
- La certification ISO 27001 ou rapports SOC 2 doivent être vérifiés pour garantir la sécurité technique et organisationnelle du prestataire offshore.
- En cas de violation, le sous-traitant doit alerter immédiatement le responsable, qui dispose de 72 heures pour notifier la CNIL et prévenir les personnes concernées selon la gravité.
Table des matières
- Les obligations du sous-traitant et du responsable face à l’offshore
- Transferts hors UE : adéquation, clauses contractuelles types et AITD
- Quelles clauses contractuelles négocier avec un prestataire offshore
- Comment choisir un prestataire offshore sans prendre de risque RGPD
- Gérer un incident de sécurité impliquant un prestataire offshore
- Checklist précontractuelle pour sécuriser une externalisation offshore
- Ce que l’offshore bien encadré change vraiment pour un dirigeant français
- Un diagnostic RGPD avant de structurer votre équipe satellite offshore
- Questions fréquentes
- Sources
Les obligations du sous-traitant et du responsable face à l’offshore
L’article 28 du RGPD structure toute la relation entre un responsable de traitement établi en France et un prestataire offshore agissant comme sous-traitant. Ce texte ne change pas de nature parce que le prestataire se trouve à Casablanca, Tunis ou Maurice : il impose un contrat écrit, des garanties de sécurité et un droit de regard permanent sur la façon dont les données sont traitées.
Concrètement, ce contrat doit couvrir plusieurs engagements qui prennent une importance particulière dès que le traitement sort de l’Union européenne :
- Le sous-traitant agit uniquement sur instruction documentée du responsable, sans marge d’interprétation.
- Des mesures de sécurité techniques et organisationnelles sont décrites avec précision, et non par une formule générique.
- Le responsable conserve un droit d’audit effectif, pas seulement théorique, sur les installations et les process.
- Toute conformité aux obligations locales applicables au sous-traitant est documentée avant la signature.
La distinction entre exportateur et importateur de données prend tout son sens ici. Nous sommes l’exportateur dès que nous confions un traitement à un prestataire situé hors de l’Espace économique européen, et cette qualité nous rend responsables de vérifier que l’importateur offre des garanties suffisantes. La transparence précontractuelle devient donc non négociable : le prestataire doit indiquer où sont réellement hébergées les données et s’il recourt lui-même à des sous-traitants ultérieurs, parfois situés dans un troisième pays.
Transferts hors UE : adéquation, clauses contractuelles types et AITD
Deux voies légales permettent de transférer des données personnelles vers un pays tiers. La première, prévue à l’article 45 du RGPD, repose sur une décision d’adéquation de la Commission européenne, qui reconnaît qu’un pays offre un niveau de protection équivalent à celui de l’Union. La seconde, encadrée par l’article 46, s’appuie sur des garanties appropriées lorsque cette décision n’existe pas.
Le Maroc, destination fréquente pour l’externalisation francophone, ne bénéficie pas d’une telle décision d’adéquation selon la Commission européenne. Tout transfert vers ce pays doit donc s’appuyer sur des clauses contractuelles types (CCT) ou, pour les groupes internationaux, sur des règles d’entreprise contraignantes (BCR). Ces outils encadrent juridiquement le transfert, mais ne suffisent pas toujours à eux seuls.
C’est là qu’intervient l’analyse d’impact des transferts de données (AITD). La CNIL a publié une méthodologie en six étapes : connaître précisément le transfert, identifier l’outil juridique mobilisé, évaluer la législation du pays destinataire, recenser les mesures complémentaires nécessaires, les mettre en œuvre, puis réévaluer régulièrement. Le Comité européen de la protection des données recommande d’ajouter des mesures techniques, contractuelles ou organisationnelles dès que la législation locale risque de réduire l’efficacité des garanties choisies, par exemple un chiffrement renforcé des données au repos ou une clause d’alerte en cas de demande d’accès par une autorité locale.
- Les CCT protègent le transfert mais doivent être adaptées au contexte réel du traitement, jamais signées en l’état sans relecture.
- Les BCR conviennent surtout aux groupes disposant de plusieurs filiales, moins à une relation simple de prestation de services.
- L’AITD doit être documentée et conservée, elle constitue la preuve de diligence en cas de contrôle.
Conseil de pro : avant toute signature, demandez au prestataire offshore une cartographie écrite de ses propres sous-traitants et de leurs localisations, la rupture de la chaîne de garanties se produit presque toujours à ce niveau.
Quelles clauses contractuelles négocier avec un prestataire offshore
Le contrat qui encadre une externalisation offshore ne peut pas se limiter aux clauses standards de l’article 28. Certaines clauses supplémentaires deviennent indispensables dès que le traitement sort de l’Union européenne.
- Préciser l’emplacement exact des infrastructures d’hébergement et interdire tout changement sans accord écrit préalable.
- Encadrer strictement le recours à des sous-traitants ultérieurs, avec notification systématique et droit de refus.
- Intégrer une clause de réversibilité détaillée, qui organise la restitution ou la destruction des données en cas de rupture du contrat.
- Fixer des niveaux de service (SLA) mesurables et assortis de pénalités en cas de manquement avéré.
- Interdire toute réaffectation des données à d’autres finalités que celles définies dans le contrat initial.
- Garantir un droit d’audit réel, avec accès aux preuves de sécurité et aux journaux d’accès sur demande.
- Choisir une loi applicable et une juridiction compétente qui facilitent un recours effectif en cas de litige.
Le choix de la loi applicable mérite une attention particulière : un contrat soumis au droit français ou européen simplifie considérablement l’exécution d’un recours, alors qu’une juridiction étrangère peut allonger les délais et compliquer l’application d’une décision de justice.
Comment choisir un prestataire offshore sans prendre de risque RGPD
La sélection d’un prestataire offshore repose sur trois familles de critères qui se complètent.
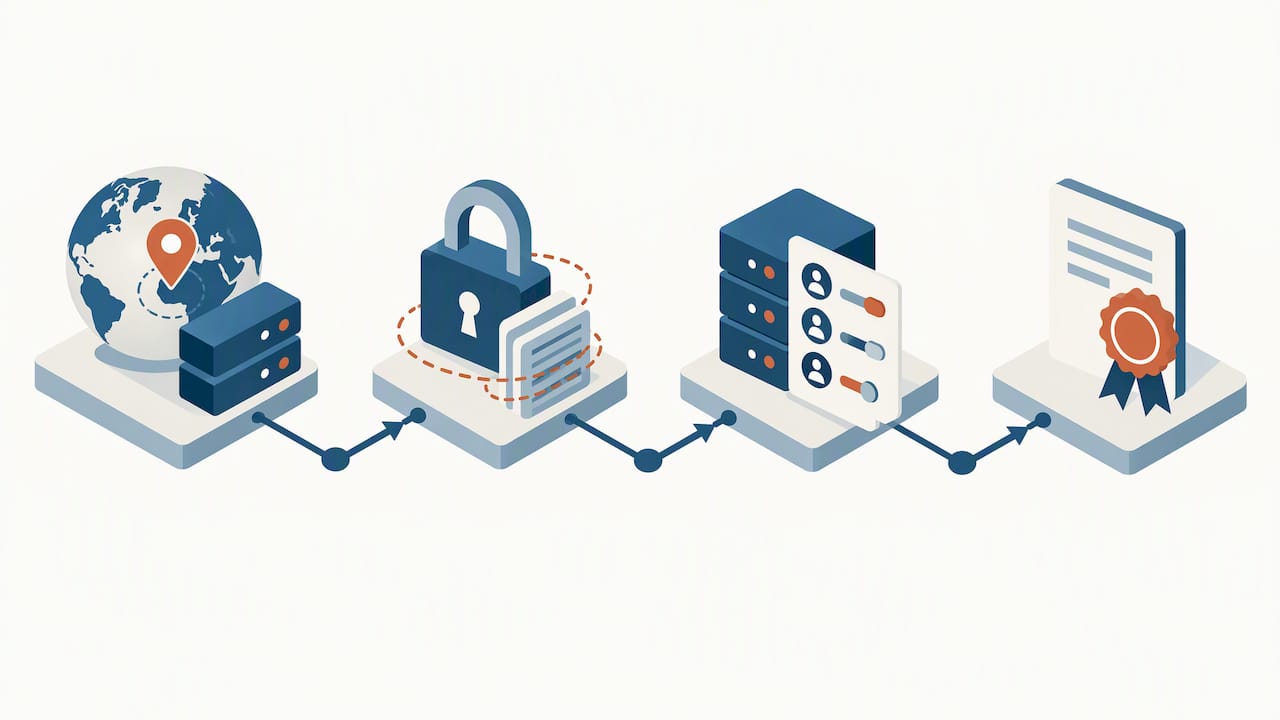
Côté technique, nous vérifions la localisation réelle de l’hébergement, le niveau de chiffrement appliqué aux données au repos et en transit, ainsi que la rigueur de la gestion des accès. Des certifications comme ISO 27001 ou des rapports SOC 2 apportent une preuve tangible, à condition d’être vérifiées et non simplement déclarées.
Côté juridique, le prestataire doit démontrer sa capacité à signer des CCT sans réserve et à coopérer activement à la réalisation d’une AITD, notamment en fournissant une information précise sur le cadre légal local d’accès aux données.
Côté organisationnel, la question du statut des équipes compte autant que la technique. Un prestataire qui emploie ses collaborateurs en contrat stable offre davantage de continuité qu’un montage reposant sur une sous-traitance locale en cascade, difficile à auditer. La capacité de réversibilité, c’est-à-dire la facilité à récupérer ou transférer les données en cas de rupture, doit être testée avant la signature, pas découverte après.
- Exigez des preuves documentées, jamais une simple déclaration d’intention sur la sécurité.
- Vérifiez la gouvernance interne du prestataire : qui décide, qui audite, qui répond en cas d’incident.
Conseil de pro : demandez une simulation de restitution des données avant signature, un prestataire qui hésite sur ce point révèle une faiblesse structurelle de son organisation.
Gérer un incident de sécurité impliquant un prestataire offshore
La procédure à suivre en cas de violation de données suit une chronologie précise, que le traitement soit réalisé en France ou à l’étranger.
- Le sous-traitant offshore doit alerter le responsable du traitement sans délai dès qu’il constate ou suspecte une violation, selon les règles établies par la CNIL.
- Le responsable dispose alors de 72 heures pour notifier la CNIL si la violation présente un risque pour les droits et libertés des personnes concernées.
- La notification doit décrire la nature de la violation, les catégories de données touchées, les conséquences probables et les mesures prises pour y remédier.
- Une information directe des personnes concernées s’impose lorsque le risque est élevé pour leurs droits ou leur vie privée.
Ce délai de 72 heures laisse peu de marge lorsque le prestataire se trouve dans un fuseau horaire différent. Nous recommandons de formaliser à l’avance un protocole interne : une trame de message prête à l’emploi, une ligne de contact d’urgence disponible en continu, et une procédure de conservation des preuves techniques dès les premières heures de l’incident.
Checklist précontractuelle pour sécuriser une externalisation offshore
Avant toute signature, une vérification structurée évite la plupart des mauvaises surprises.
- Recenser tous les flux de données prévus et la localisation exacte de chaque traitement.
- Identifier l’outil juridique applicable : décision d’adéquation, CCT, BCR, et vérifier s’il faut compléter par une AITD.
- Demander les preuves d’audits de sécurité récents, certifications et rapports d’incidents passés.
- Exiger les clauses de réversibilité, de confidentialité et de limitation des sous-traitants ultérieurs dans le projet de contrat.
| Étape | Objectif | Document attendu |
|---|---|---|
| Cartographie des flux | Savoir où circulent les données | Registre des traitements à jour |
| Choix de l’outil de transfert | Sécuriser juridiquement le transfert | CCT signées ou BCR approuvées |
| Analyse d’impact | Évaluer le risque réel du pays tiers | AITD documentée selon la méthodologie CNIL |
| Contrat final | Encadrer la relation sur la durée | Clauses article 28 et clauses offshore spécifiques |
Ce que l’offshore bien encadré change vraiment pour un dirigeant français
La croyance répandue veut que l’offshore et le RGPD soient fondamentalement incompatibles. C’est une simplification qui dessert les dirigeants plus qu’elle ne les protège. Le vrai risque ne vient pas de la localisation géographique du prestataire, il vient de l’absence de documentation et de la dilution des responsabilités dans des chaînes de sous-traitance que personne n’a cartographiées.
Un prestataire offshore rigoureux, qui emploie ses équipes en contrat stable plutôt qu’en sous-traitance locale successive, offre souvent plus de traçabilité qu’un montage purement domestique mal documenté. Le modèle d’emploi direct (Employer of Record) illustre cette logique : il réduit le nombre d’intermédiaires entre le dirigeant et la personne qui traite réellement la donnée, ce qui facilite l’AITD et la clause de réversibilité plutôt que de les compliquer. Ce qui protège un dirigeant n’est donc pas l’emplacement sur la carte, mais la qualité de la gouvernance mise en place autour du traitement.
— SENHADJI
Un diagnostic RGPD avant de structurer votre équipe satellite offshore
Nous proposons un accompagnement pour renforcer les équipes avec des profils qualifiés basés au Maroc, en veillant à la conformité. Notre modèle d’Employer of Record place chaque collaborateur en CDI et maintient un contrôle opérationnel direct pour le client, en gérant la complexité juridique, fiscale et sociale du transfert de données.
Selon les besoins de votre cabinet, nos services FrancoExperts pour la finance et l’audit, FrancoAdmin pour le back-office structuré, ou FrancoOps pour vos opérations stratégiques intègrent dès le départ les clauses de réversibilité et la documentation nécessaire à votre AITD. Pour les aspects plus spécifiques aux traitements externalisés, l’approche du social listening et de la réputation numérique illustre bien les mêmes exigences de traçabilité appliquées à d’autres types de données. Contactez-nous pour un diagnostic de vos flux de données et la mise en place d’une équipe satellite conforme dès la première ligne du contrat.
Questions fréquentes
Quelle est la réglementation en France concernant la protection des données personnelles ?
La France applique directement le RGPD, complété par la loi Informatique et Libertés, qui définit les obligations des responsables de traitement et des sous-traitants. Ce cadre s’applique à tout traitement de données de résidents français, y compris lorsqu’il est externalisé à l’étranger.
Quelle est la différence entre la CNIL et le RGPD ?
Le RGPD est le règlement européen qui fixe les règles de protection des données personnelles, tandis que la CNIL est l’autorité française chargée de veiller à son application sur le territoire national. La CNIL contrôle, sanctionne et publie des guides pratiques, comme sa méthodologie sur l’analyse d’impact des transferts.
Quel organisme régule l’application du RGPD en France ?
La CNIL régule l’application du RGPD en France et reçoit les notifications de violations de données sous 72 heures lorsque le risque pour les personnes concernées le justifie. Elle travaille en coordination avec le Comité européen de la protection des données pour les dossiers transfrontaliers.
Sources
- EDPB — Outils pour les transferts et dérogations (orientations)
- Commission européenne — Adequacy decisions