La sécurité informatique offshore repose sur trois leviers que vous maîtrisez : un contrat précis avec le prestataire, des accès techniques strictement encadrés et une preuve documentée de conformité au RGPD. Pour un cabinet d’expertise comptable ou d’audit, qui manipule des données clients sensibles, l’enjeu n’est pas de choisir entre offshore et sécurité. Il est de structurer l’un pour garantir l’autre.
En bref
- Les risques de l’offshore se concentrent sur la perte de maîtrise du système d’information, les accès à distance et l’hébergement mutualisé.
- Le RGPD exige un contrat écrit avec le sous-traitant et des garanties vérifiées avant tout traitement.
- Un transfert hors de l’Espace économique européen doit s’appuyer sur un outil juridique, comme les clauses contractuelles types.
- Authentification multifacteur, chiffrement, traçabilité des accès et réversibilité se négocient dès la signature.
- Vous restez responsable de la sécurité de vos données : ne la déléguez jamais entièrement.
Table des matières
- Les vrais risques de l’externalisation offshore
- Ce que le RGPD vous impose
- Transférer des données hors de l’Espace économique européen
- Les mesures de sécurité à exiger dans le contrat
- Auditer le prestataire et ses sous-traitants
- Incident et fin de contrat : prévoir avant de signer
- Notre offre pour les cabinets
- FAQ
- Sources
Les vrais risques de l’externalisation offshore
Le guide de l’ANSSI sur l’externalisation distingue trois grands domaines de risque : la perte de maîtrise du système d’information, les interventions à distance et l’hébergement mutualisé.
Concrètement, cela recouvre :
- La gouvernance et la dépendance : une offre qui ne garantit pas toujours la portabilité des données, des applications ou des services.
- Les accès à distance : télémaintenance, accès non autorisés, abus de droits.
- L’hébergement mutualisé : une isolation défaillante peut affecter la disponibilité, l’intégrité ou la confidentialité.
- La localisation des données : la direction générale de la sécurité des systèmes d’information du Maroc rappelle qu’elle peut compliquer le contrôle du personnel et soumettre les données à la législation du pays d’accueil.
- La sous-traitance en cascade : une faille dans la chaîne peut rendre caduques les exigences de sécurité posées au départ, selon la même source.
L’ANSSI le souligne : l’externalisation n’est pas opposée à la sécurité, elle demande une démarche structurée, avec une analyse de risques et des engagements contractuels clairs. Pour approfondir, notre page sur les risques de l’externalisation détaille ce que les dirigeants doivent anticiper.
Ce que le RGPD vous impose
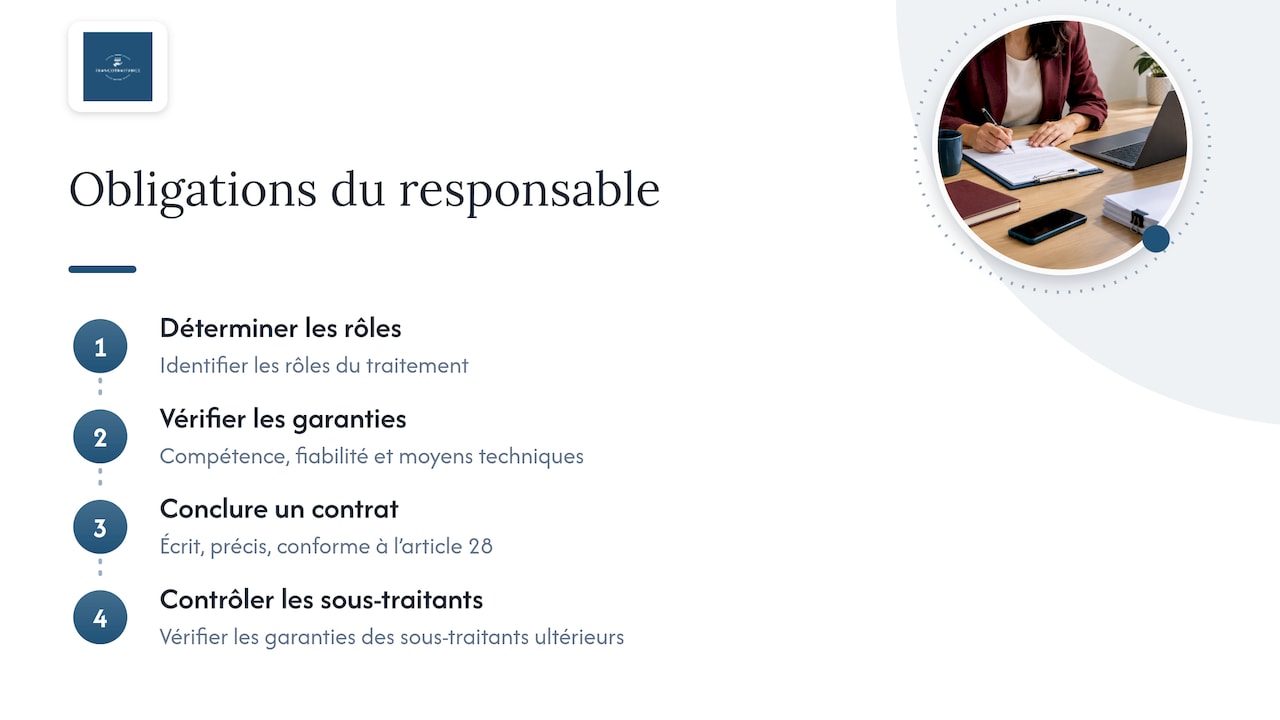
Si votre cabinet confie des données personnelles à une équipe au Maroc, vous êtes le plus souvent responsable du traitement. La CNIL précise qu’il faut déterminer les rôles, vérifier les garanties du sous-traitant avant le traitement (compétence, fiabilité, moyens techniques) et conclure un contrat écrit, précis et contraignant, conformément à l’article 28 du RGPD. Les garanties des sous-traitants ultérieurs doivent elles aussi être vérifiées.
Les sanctions existent côté sous-traitant : en 2025, la CNIL a prononcé un million d’euros de sanction notamment pour conservation de données après la fin du contrat et usage hors instructions du client. Le contrat doit donc cadrer précisément ces points.
Votre responsabilité ne disparaît pas pour autant : la CNIL rappelle, à propos du cloud, que le client doit sécuriser lui-même ses données et ne pas présumer que l’obligation incombe uniquement au fournisseur. Nos analyses sur le RGPD et l’offshore et sur la confidentialité des données offshore complètent ce cadre.
Transférer des données hors de l’Espace économique européen
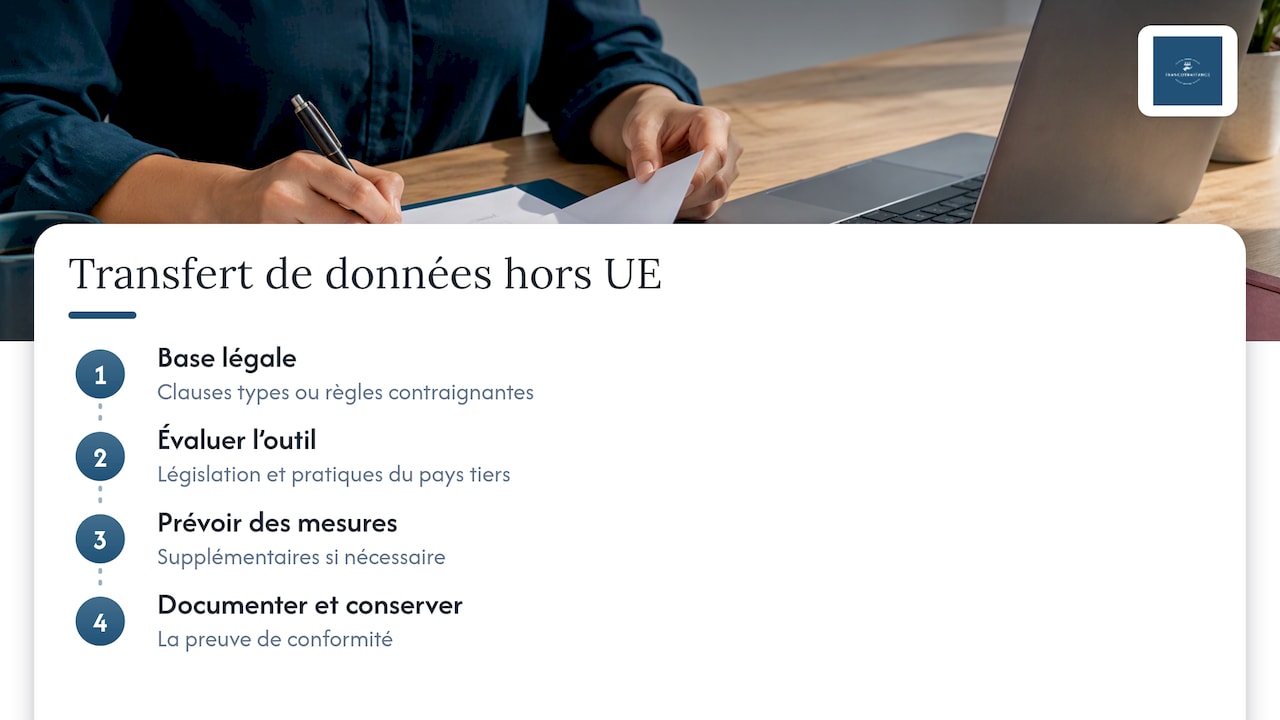
Le Maroc étant situé hors de l’Espace économique européen, tout accès à des données de cabinets français depuis le Maroc doit être encadré. La CNIL indique que les transferts hors UE doivent reposer sur une base légale, notamment des clauses contractuelles types ou des règles d’entreprise contraignantes.
L’exportateur doit aussi évaluer l’efficacité de l’outil retenu au regard de la législation et des pratiques du pays tiers et, si nécessaire, prévoir des mesures supplémentaires. Cette analyse se documente et se conserve : elle fait partie de la preuve de conformité que vous pourrez présenter.
Les mesures de sécurité à exiger dans le contrat
Selon la CNIL, le contrat de sous-traitance doit définir les obligations de sécurité, l’authentification, la notification des incidents et la restitution ou la destruction des données. Elle recommande en outre chiffrement, gestion des habilitations et traçabilité.
Une grille de contrôle utile :
| Domaine | Ce qu’il faut exiger |
|---|---|
| Accès | Habilitations au moindre privilège, journalisation, revue périodique des droits |
| Authentification | Authentification multifacteur, recommandée par l’ANSSI dès que le service la propose |
| Mises à jour | Obligation contractuelle d’appliquer les correctifs de sécurité des outils utilisés |
| Sauvegardes | Localisation connue, chiffrement avant envoi, délai de restauration compatible avec vos besoins métier |
| Incidents | Information du responsable dans les plus brefs délais |
| Fin de contrat | Restitution ou destruction attestée des données |
Sur le volet confidentialité, voyez aussi les clauses NDA à verrouiller et la documentation des procédures, qui évite que la connaissance du dossier ne repose sur une seule personne.
Auditer le prestataire et ses sous-traitants
La CNIL demande de vérifier les compétences, la fiabilité et les ressources du prestataire, d’exiger sa politique de sécurité et ses éventuelles certifications, puis de contrôler ces garanties par des audits ou des visites des installations. Cette connaissance des mesures du sous-traitant est nécessaire pour démontrer votre propre conformité.
Trois questions simples à poser :
- Qui, précisément, accède à nos données, et depuis quel lieu ?
- Le prestataire recourt-il à des sous-traitants, et sous quelles conditions contractuelles ?
- Comment les postes de travail sont-ils sécurisés et supervisés ?
Incident et fin de contrat : prévoir avant de signer
En cas de violation dont vous êtes responsable, vous disposez de 72 heures après sa découverte pour la notifier à la CNIL. Le contrat doit donc obliger le prestataire à vous alerter sans délai.
La réversibilité est l’autre point clé : selon la DGSSI, l’entité doit pouvoir reprendre son exploitation ou la confier à un autre prestataire à tout moment, sans difficulté particulière. Prévoyez formats d’export, délais et attestation de destruction.
Notre point de vue : la sécurité se construit dans le modèle
Nous le constatons auprès des cabinets que nous accompagnons : le risque offshore ne vient pas de la distance, il vient du flou. Un freelance isolé ou une sous-traitance en cascade multiplie les intervenants que vous ne maîtrisez pas. C’est pourquoi nous avons bâti notre approche Employer of Record autour d’équipes dédiées, en CDI, que vous supervisez directement.
Chaque collaborateur est lié par un contrat de travail stable, et la gestion juridique, sociale et administrative est assurée par nos soins, avec l’encadrement d’un cabinet d’expertise comptable. Pour un dirigeant, cela signifie moins d’intermédiaires, des responsabilités lisibles et des procédures contractuelles sécurisées, que nous concevons pour répondre aux exigences de déontologie de votre profession.
Notre conviction : la sécurité n’est pas une option ajoutée en fin de projet, c’est un critère de structuration de l’équipe satellite dès le premier jour.
SENHADJI
Notre offre pour les cabinets
Francotraitance met à disposition des cabinets des équipes satellites dédiées au Maroc, sous CDI, que vous pilotez directement. Pour les fonctions comptables, financières et d’audit, découvrez FrancoExperts. Pour les fonctions support, FrancoAdmin structure votre back-office.
Vous souhaitez cadrer la sécurité de votre projet ? Parlez-nous de votre cabinet. Vous pouvez aussi consulter notre analyse du RGPD et du modèle EOR au Maroc.
FAQ
Quels sont les principes de base de la sécurité informatique ?
On retient généralement la disponibilité, l’intégrité et la confidentialité des données, auxquelles s’ajoutent la traçabilité des accès. Les risques de l’hébergement mutualisé décrits par l’ANSSI portent précisément sur ces trois premiers critères. Dans un contexte offshore, chacun doit être traduit en obligation contractuelle.
Peut-on confier des données comptables à une équipe au Maroc ?
Oui, à condition d’encadrer le transfert par une base légale, comme les clauses contractuelles types, et d’évaluer l’efficacité de cet outil au regard du droit du pays tiers. Un contrat écrit avec le sous-traitant est obligatoire. Les mesures de sécurité doivent être vérifiées avant le début du traitement.
Qui est responsable en cas de fuite de données ?
Vous restez responsable du traitement et devez notifier une violation à la CNIL dans les 72 heures. Le sous-traitant a l’obligation, prévue au contrat, de vous informer rapidement. D’où l’importance de fixer ce délai et la procédure d’alerte par écrit.
Que faire à la fin de la collaboration ?
Le contrat doit prévoir la restitution ou la destruction des données, avec une preuve de cette destruction. La réversibilité permet de reprendre l’activité en interne ou de la confier à un autre prestataire sans difficulté particulière.
Sources
- Guide ANSSI : externalisation et sécurité des systèmes d’information
- Maîtriser les risques de l’infogérance (ANSSI)
- Guide de l’externalisation (DGSSI, Maroc)
- CNIL : identifier son rôle (responsable, sous-traitant)
- CNIL : sanction d’un million d’euros à l’encontre d’un sous-traitant
- CNIL : sécurité du cloud
- CNIL : transferts de données hors UE
- CNIL : analyse d’impact des transferts de données
- CNIL : gérer la sous-traitance
- ANSSI : la cybersécurité pour les TPE/PME
- ANSSI : sauvegarde des systèmes d’information
- CNIL : cyberattaque et sous-traitant