Sécuriser les accès à distance, c’est contrôler qui se connecte à votre système d’information, depuis quel appareil, avec quels droits, et pouvoir le prouver. Pour un cabinet d’expertise comptable, d’audit ou une PME, cela repose sur cinq leviers : un VPN imposé, une authentification forte, des droits limités, des appareils maîtrisés et des journaux consultés. Les recommandations ci-dessous viennent de la CNIL, de l’ANSSI, du CERT-FR et de Cybermalveillance.gouv.fr.
En bref
- Les accès distants (RDP, passerelles, outils de prise en main) sont une cible privilégiée : ne les exposez jamais directement sur Internet.
- Imposez un VPN et une double authentification, idéalement avec des facteurs robustes (carte à puce, TOTP, jetons FIDO).
- Appliquez le moindre privilège à chaque collaborateur et prestataire, et mettez à jour les comptes à chaque arrivée, départ ou mobilité.
- Conservez et analysez les journaux de connexion : la CNIL préconise 6 mois de conservation de préférence.
- Formalisez le tout dans une charte informatique contraignante, y compris pour une équipe distante au Maroc.
Table des matières
- Ce que recouvre la sécurité des accès à distance
- Les accès qui exposent le plus
- Les mesures à appliquer en priorité
- Identités et droits : la discipline dans la durée
- Journaux, surveillance et charte
- Notre point de vue
- Sécuriser une équipe satellite au Maroc
- Construire votre équipe distante avec Francotraitance
- FAQ
- Sources
Ce que recouvre la sécurité des accès à distance
La sécurité des accès à distance regroupe les politiques, technologies et contrôles qui protègent les connexions entre des utilisateurs externes (salariés, prestataires, tiers) et les ressources internes de l’entreprise. SentinelOne range parmi les risques principaux le vol d’identifiants, l’exploitation de failles sur les passerelles VPN ou RDP, les appareils non gérés et le détournement de session.
Pour un cabinet, l’enjeu est direct : vous détenez des données comptables, fiscales et sociales de vos clients, couvertes par le secret professionnel. Une intrusion par un accès distant mal protégé touche la déontologie autant que la sécurité.
Les accès qui exposent le plus
RDP et passerelles exposées
Le CERT-FR déconseille d’exposer directement sur Internet des passerelles comme Microsoft RD Gateway ou Citrix Gateway, dont la surface d’attaque est plus importante qu’un concentrateur VPN. La CNIL demande de son côté de s’assurer qu’aucune interface d’administration n’est accessible directement depuis Internet.
Outils de prise en main à distance
Les outils de supervision et de prise en main (RMM) sont légitimes, mais Acronis constate qu’ils sont de plus en plus détournés par des cybercriminels qui les déploient sur les machines victimes. Faites l’inventaire des outils installés et ne gardez que ceux que votre cabinet a validés.
Les mesures à appliquer en priorité
- Filtrer et chiffrer. Cybermalveillance.gouv.fr et l’ANSSI recommandent de filtrer les accès distants par pare-feu, de systématiser le VPN et de cloisonner les systèmes qui n’ont pas besoin d’un accès distant.
- Renforcer l’authentification. La CNIL préconise un VPN avec, si possible, une authentification robuste comme une carte à puce ou un TOTP. L’ANSSI recommande des facteurs forts, tels que des certificats d’une IGC de confiance ou des jetons FIDO.
- Maîtriser les outils de travail. La CNIL conseille de privilégier des outils collaboratifs dont l’entreprise garde la maîtrise, avec authentification et chiffrement conformes à l’état de l’art.
- Gérer les appareils. La CNIL recommande un système de gestion des appareils mobiles (MDM) pour uniformiser les configurations, y compris en BYOD.
- Adopter progressivement le Zero Trust. L’ANSSI présente ce modèle, fondé sur l’authentification dynamique et la micro-segmentation, comme une stratégie progressive qui réduit la confiance implicite, compatible avec des systèmes existants.
Identités et droits : la discipline dans la durée
Une bonne configuration initiale se dégrade si les comptes ne sont pas suivis. L’ANSSI préconise d’assainir les référentiels d’identité et de les mettre à jour lors des arrivées, départs et mobilités. Un collaborateur parti dont le compte reste actif est l’une des failles les plus évitables.
Pour les prestataires, le CERT Santé recommande dans sa fiche sur l’accès distant des prestataires :
- un bastion ou un accès VPN ;
- des comptes protégés par authentification forte et désactivés par défaut ;
- des droits limités aux seules machines dont ils ont la charge, jamais de privilèges d’administrateur de domaine ;
- un partage d’écran plutôt qu’une prise de main à distance quand celle-ci n’est pas strictement nécessaire.
Ces règles, écrites pour la santé, s’appliquent très bien à un cabinet qui confie des tâches à une équipe distante.
Journaux, surveillance et charte
La CNIL recommande de consulter régulièrement les journaux d’accès aux services distants pour repérer les comportements suspects. Son guide 2024 demande de les conserver un délai suffisant, 6 mois de préférence, et de les centraliser.
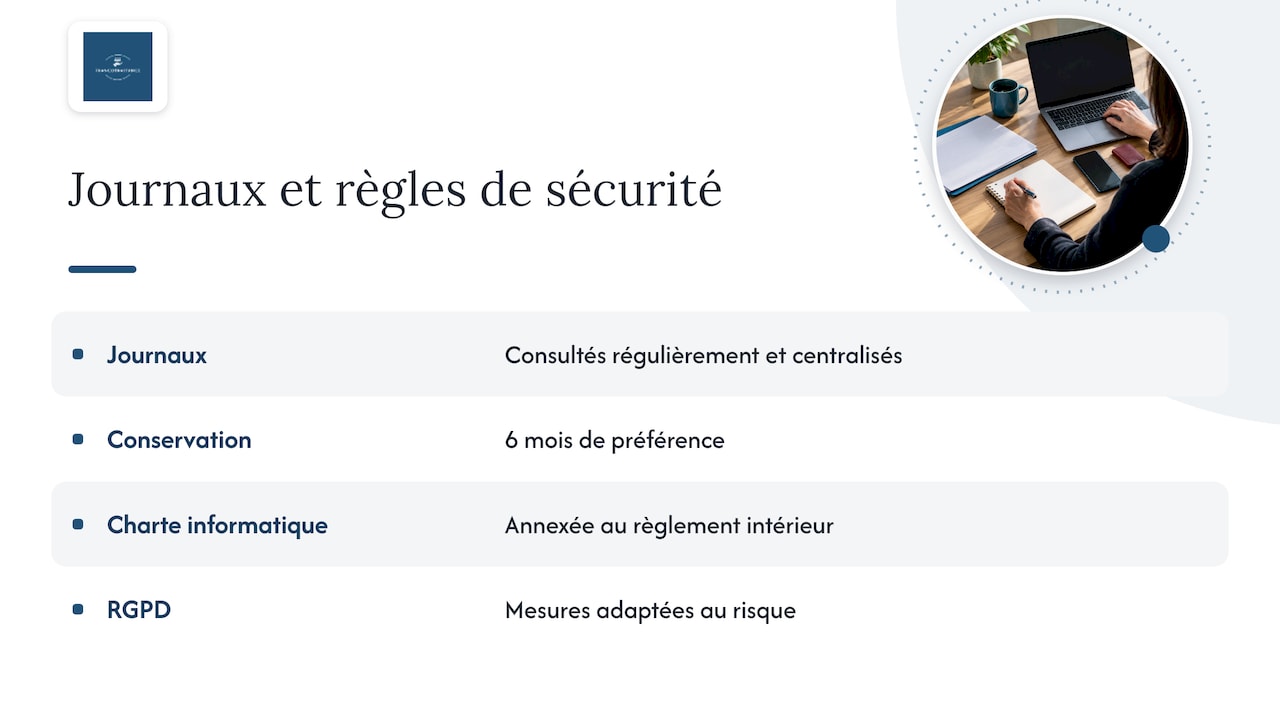
La règle humaine compte autant : la CNIL recommande une charte informatique contraignante, annexée au règlement intérieur, qui précise les usages autorisés et les responsabilités. Le RGPD exige, lui, des mesures techniques et organisationnelles adaptées au risque.
Notre point de vue
Nous accompagnons des cabinets qui renforcent leurs équipes avec des profils basés au Maroc, sous CDI, supervisés directement par le cabinet. Dans ce modèle, la sécurité des accès n’est pas un détail technique : c’est une condition de la confiance.
Notre conviction est qu’une équipe dédiée, salariée et identifiable se sécurise mieux qu’une chaîne de sous-traitants ou de freelances. Chaque collaborateur a un compte nominatif, des droits définis par le cabinet et un cadre contractuel clair, avec des clauses de confidentialité.
Le cabinet garde le contrôle opérationnel : il décide des outils, des habilitations et de la supervision. Nous prenons en charge la conformité juridique, sociale et administrative, pour que vous vous concentriez sur la qualité de vos missions.
SENHADJI
Sécuriser une équipe satellite au Maroc
Les mêmes principes valent pour une équipe distante : comptes nominatifs, VPN, authentification forte, droits au strict nécessaire, journaux. Le cadre contractuel complète le dispositif : voyez nos pages sur les clauses de confidentialité, le RGPD et l’offshore et l’intégration des outils du cabinet. Pour le quotidien, le management d’équipe à distance évite la microgestion sans perdre la visibilité.
Construire votre équipe distante avec Francotraitance
Nos offres FrancoExperts, FrancoAdmin et FrancoOps permettent à un cabinet de recruter des talents qualifiés au Maroc via le modèle Employer of Record, avec CDI, supervision directe par vos soins et gestion de la conformité par nos équipes. Découvrez notre approche pour les cabinets d’expertise comptable et d’audit.
Pour cadrer vos besoins et les règles d’accès adaptées à votre cabinet, contactez-nous.
FAQ
Le VPN suffit-il à sécuriser les accès distants ?
Non, il est une base. Les autorités recommandent de l’associer à une double authentification, de filtrer les accès et de cloisonner les systèmes. La CNIL ajoute de n’exposer aucune interface d’administration directement sur Internet.
Peut-on laisser un prestataire se connecter librement à nos machines ?
Il vaut mieux limiter ses droits aux machines dont il a la charge, via un bastion ou un VPN, avec authentification forte et traçabilité. Le CERT Santé recommande aussi de désactiver ses comptes par défaut.
Combien de temps conserver les journaux de connexion ?
La CNIL recommande un délai suffisant, 6 mois de préférence, avec une centralisation des journaux pour détecter les comportements suspects.
Faut-il une charte pour le télétravail ?
Oui, la CNIL recommande une charte informatique contraignante, annexée au règlement intérieur et communiquée aux collaborateurs, qui formalise les règles et responsabilités.
Sources
- SentinelOne : meilleures pratiques de sécurité pour l’accès à distance
- CERT-FR : bulletin CERTFR-2020-ACT-001
- Cybermalveillance.gouv.fr : sécurisation du télétravail
- CNIL : conseils pour mettre en place du télétravail
- CNIL : guide pratique RGPD, sécurité des données personnelles
- CERT Santé : sécurisation de l’accès à distance des prestataires
- ANSSI : le modèle Zero Trust
- Acronis : analyse du risque des outils RMM