En priorité, un audit qualité EOR doit confirmer que le prestataire autorise et facilite les audits contractuels, garantit la conformité RGPD et produit des preuves paie et sociales vérifiables. Avant toute signature ou renouvellement, exigez la clause contractuelle qui ouvre droit à des audits réguliers et inopinés, référencée dans les critères C1.13 et C1.14 du projet de référentiel CNIL, ainsi que les registres de paie et les garanties de sécurité des données.
En bref:
- Constituez un échantillon de dossiers salariés, puis comparez contrats et bulletins de paie avant de rapprocher les montants déclarés des virements bancaires.
- Vérifiez que le contrat encadre les audits inopinés, le sort des données en fin de relation et les garanties pour les transferts hors Union européenne.
- Un audit à distance convient seulement si la confidentialité, l’accès aux systèmes et la compétence des interlocuteurs sont suffisants ; sinon, vérifiez les processus sensibles sur site.
- Classez les écarts selon leur gravité : une anomalie administrative appelle une correction, tandis qu’une absence de preuve de cotisations peut justifier une pénalité contractuelle.
Table des matières
- Critères clés d’évaluation d’un prestataire EOR
- Méthode pas à pas pour conduire l’audit qualité d’un EOR
- Conformité données et obligations CNIL / RGPD pour un EOR
- Audit à distance : conditions, risques et bonnes pratiques
- Checklist de preuves et indicateurs à collecter pendant l’audit
- Interpréter les résultats d’audit et décider des actions
- Perspective : pourquoi intégrer des audits réguliers dans la relation EOR
- Option pratique : comment nous accompagnons un audit et sécurisons votre équipe satellite
- Questions fréquentes
- Sources
Critères clés d’évaluation d’un prestataire EOR
Un audit sérieux repose sur une grille de lecture claire, qui croise les dimensions juridiques, sociales et opérationnelles du prestataire. Chacune d’elles raconte une histoire différente sur la fiabilité réelle du partenaire, et aucune ne suffit seule à juger de la qualité du service.
La conformité sociale vient en tête : un employeur délégant doit démontrer sa capacité à assumer les obligations d’employeur, avec des preuves tangibles de déclarations et de paiement effectif des cotisations grâce à un logiciel de recrutement RGPD hébergé en France. Vient ensuite la protection des données, qui conditionne la relation contractuelle entière, notamment via les clauses prévues à l’article 28 du RGPD et l’existence documentée d’un registre des traitements. Notre article sur la conformité RGPD et le modèle EOR détaille ces obligations spécifiques au contexte des équipes délocalisées.
Voici les cinq familles de critères à vérifier systématiquement :
- Conformité sociale : preuves des déclarations et du paiement des cotisations liées à l’emploi.
- Protection des données : clauses contractuelles article 28, politique de sécurité et registre des traitements à jour.
- Gouvernance contractuelle : SLA écrits, droit d’audit explicite, encadrement des sous-traitants ultérieurs.
- Performance opérationnelle : indicateurs de recrutement, taux de rotation des équipes, délai de mise à disposition.
- Ressources dédiées : équipes RH et paie identifiées, maîtrise multilingue, stabilité des contrats proposés aux salariés.
Ce dernier point mérite une attention particulière. Un prestataire qui recrute en CDI plutôt qu’en mission courte offre une continuité de service qui se répercute directement sur la qualité de la collaboration, là où la rotation fréquente dilue la mémoire opérationnelle et complique le contrôle qualité dans le temps.
Méthode pas à pas pour conduire l’audit qualité d’un EOR
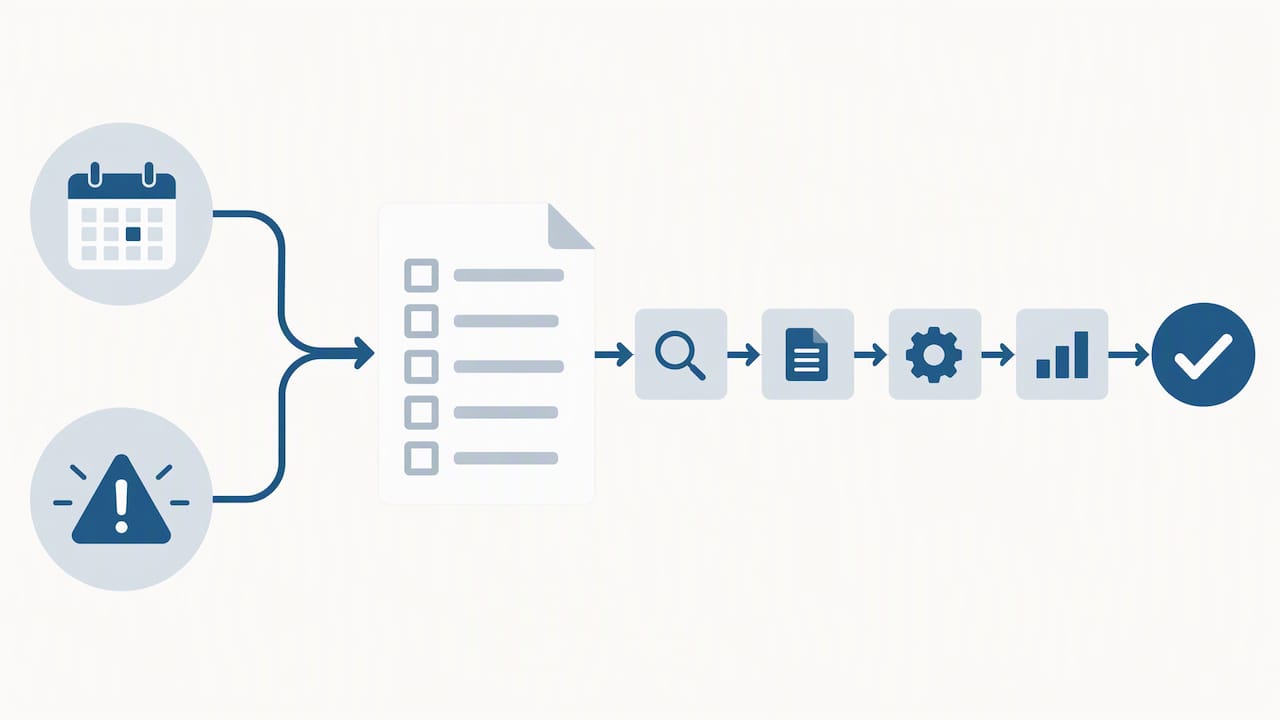
Un audit qualité suit une séquence logique, de la préparation à la clôture, et chaque étape produit des preuves exploitables pour la suite de la relation contractuelle.
- Définir le périmètre et les critères d’acceptation : fixez les objectifs de l’audit, les processus couverts et décidez dès cette phase si l’audit se déroulera à distance ou sur site.
- Demander la liste des documents en amont : contrats de travail, bulletins de paie, déclarations sociales nominatives, registre des traitements et preuves d’assurance.
- Préparer les entretiens ciblés : interroger séparément les équipes RH, paie, le délégué à la protection des données et les managers opérationnels, avec un échantillon représentatif de dossiers.
- Conduire des tests pratiques : comparer aléatoirement bulletins de paie et contrats, réconcilier les montants déclarés avec les preuves de virement bancaire.
- Rédiger un rapport structuré : classer chaque écart par gravité, joindre les preuves collectées et fixer un calendrier de suivi des actions correctives.
Conseil de pro : Échantillonnez un nombre représentatif de dossiers salariés distincts pour vos tests de réconciliation paie, cela évite de valider la conformité sur un cas isolé qui ne reflète pas la pratique courante du prestataire.
Cette méthode gagne à être formalisée dans un document type, réutilisable à chaque cycle d’audit, qu’il soit annuel ou déclenché par un signal d’alerte. Notre page sur la conformité des employeurs délégants détaille les responsabilités que chaque partie doit assumer dans ce cadre.
Conformité données et obligations CNIL / RGPD pour un EOR
Le contrat liant un cabinet à son prestataire EOR doit intégrer des clauses précises, faute de quoi l’audit révèle vite des angles morts. Le guide CNIL pour les sous-traitants rappelle que le sous-traitant doit assister le responsable de traitement pour les analyses d’impact, la notification des violations et la mise à disposition des informations nécessaires aux vérifications.
- Le contrat doit prévoir le sort des données à la fin de la relation, suppression ou restitution selon le choix du client.
- Le droit d’audit doit figurer explicitement dans le contrat, pas seulement dans une charte interne non opposable.
- Les transferts hors Union européenne nécessitent une décision d’adéquation, des clauses contractuelles types ou des règles d’entreprise contraignantes.
- Une analyse d’impact relative à la protection des données s’impose dès que le traitement présente un risque élevé pour les personnes concernées.
Le contrat de sous-traitance doit autoriser expressément des audits réguliers et inopinés, selon le projet de référentiel CNIL sur la certification des sous-traitants, ce qui signifie concrètement qu’un refus d’accès aux preuves constitue déjà un signal d’alerte sérieux.
Audit à distance : conditions, risques et bonnes pratiques
L’audit distant s’est banalisé, mais il reste encadré par des règles précises. Les recommandations de l’ISO sur les audits distants, issues d’ISO 19011 et d’IAF MD 4, demandent une analyse de faisabilité avant tout recours aux outils numériques pour auditer.
- Évaluer la confidentialité des échanges, la qualité d’accès aux systèmes et la compétence des interlocuteurs côté prestataire.
- Mettre en place une authentification fiable, un chiffrement des échanges et interdire tout enregistrement sans accord préalable.
- Documenter dans le rapport final les processus qui n’ont pas pu être vérifiés à distance.
- Basculer vers une visite sur site dès que la connectivité, la confidentialité ou la compétence des audités posent un doute sérieux.
Ce cadre protège autant l’auditeur que l’audité, en évitant qu’un audit mené trop vite à distance masque des lacunes réelles.
Checklist de preuves et indicateurs à collecter pendant l’audit
Un audit efficace repose sur des pièces vérifiables, pas sur des déclarations d’intention. Voici les grandes catégories de preuves à réunir avant de conclure sur la qualité du prestataire.
| Catégorie | Preuves attendues |
|---|---|
| Paie et social | Contrats de travail, bulletins de paie, déclarations sociales nominatives, attestations URSSAF |
| Protection des données | Registre des traitements, analyse d’impact si applicable, clauses contractuelles, preuves de formation sécurité |
| Performance opérationnelle | Taux de rotation des équipes, délai moyen de recrutement, respect des engagements de service |
| Gouvernance | Historique des audits précédents, traçabilité des sous-traitants éventuels |
Ces éléments, rassemblés dans un dossier unique, facilitent la comparaison entre prestataires et accélèrent les audits suivants, puisque la base documentaire existe déjà.
Interpréter les résultats d’audit et décider des actions
Tous les écarts constatés ne se valent pas, et un bon audit les hiérarchise avant de proposer une réponse proportionnée. Un écart mineur, comme un document mal classé, appelle une simple correction administrative. Un écart majeur, comme une déclaration sociale incomplète sur plusieurs mois, justifie un plan d’amélioration formel avec échéance précise. Un écart critique, comme l’absence de preuve de paiement des cotisations, peut déclencher une clause de pénalité ou un recours contractuel.
- Classez chaque constat selon sa gravité réelle, pas selon son impact émotionnel sur l’équipe cliente.
- Fixez un calendrier de vérification post-corrective avec des jalons datés.
- Conservez le rapport d’audit comme pièce de gouvernance pour les renouvellements contractuels futurs.
Conseil de pro : Intégrez systématiquement une clause de revue annuelle du rapport d’audit dans le contrat de service, cela transforme l’audit en outil de pilotage plutôt qu’en simple formalité ponctuelle.
Perspective : pourquoi intégrer des audits réguliers dans la relation EOR
Un audit n’est pas une formalité défensive, c’est un outil de pilotage. Les cabinets qui le traitent comme une case à cocher découvrent souvent les écarts trop tard, quand la production ou la réputation client en pâtit déjà. Un prestataire structuré, avec des équipes en CDI et une gouvernance contractuelle documentée, rend cet exercice simple plutôt que redouté. L’amélioration continue qui en découle pèse directement sur le retour opérationnel de la relation.
— SENHADJI
Option pratique : comment nous accompagnons un audit et sécurisons votre équipe satellite
Nos offres FrancoExperts, FrancoAdmin et FrancoOps s’appuient sur des équipes en CDI, une conformité documentée et un contrôle opérationnel conservé par vous. Nous pouvons démarrer par une mission pilote ou un audit initial de nos propres pratiques, incluant les clauses d’accès et les garanties contractuelles à discuter. Pour lancer cette première étape, contactez notre équipe.
Questions fréquentes
C’est quoi un audit RH ?
Un audit RH est un examen structuré des pratiques de gestion du personnel d’une organisation, visant à vérifier leur conformité légale et leur efficacité opérationnelle. Il couvre généralement la paie, les contrats, la sécurité des données et les processus de recrutement.
Quelle est la différence entre un audit interne et un audit externe ?
Un audit interne est mené par des équipes ou des auditeurs appartenant à l’organisation elle-même, souvent de façon continue. Un audit externe est réalisé par une partie tierce indépendante, comme un client auditant son prestataire EOR, ce qui lui donne une valeur probante différente dans une relation contractuelle.
Quelles questions sont posées lors d’un audit qualité EOR ?
Les questions portent typiquement sur les preuves de déclarations sociales, les clauses de protection des données, les délais de recrutement et la gestion des sous-traitants éventuels. Les entretiens ciblent séparément les équipes paie, RH, le délégué à la protection des données et les managers opérationnels.
Un audit EOR peut-il se faire entièrement à distance ?
Un audit distant est possible lorsque la confidentialité, la qualité d’accès aux systèmes et la compétence des interlocuteurs sont jugées suffisantes, selon les recommandations ISO et IAF sur les audits distants. Si ces conditions ne sont pas réunies, une visite sur site reste recommandée pour les processus les plus sensibles.
Sources
- Projet de référentiel relatif à la certification RGPD des sous-traitants
- ISO guidance on remote audits (ISO-TC 176 APG Remote Audits)