Pour un modèle EOR basé au Maroc, vous restez responsable des données personnelles traitées pour votre compte : c’est le principe qui gouverne tout le reste. Exigez des clauses contractuelles RGPD strictes, des garanties de transfert documentées et un droit d’audit réel avant toute signature. La diligence raisonnable initiale, puis les contrôles continus, restent votre meilleure protection face aux autorités et à vos propres clients.
En bref:
- Le client reste responsable des finalités et des moyens de traitement, même lorsqu’il externalise via un contrat EOR au Maroc.
- Le contrat doit obligatoirement définir les rôles, la durée de conservation, la sécurité, la notification des violations, et inclure un droit d’audit effectif.
- Pour sécuriser un transfert vers le Maroc, il est crucial de vérifier la base juridique et de mettre en place des mesures techniques comme le chiffrement et la journalisation.
- La conformité RGPD nécessite une revue régulière par des audits annuels et une documentation rigoureuse pour prouver le respect des clauses contractuelles.
- Francotraitance propose un accompagnement basé sur des contrats en CDI, des procédures certifiées et des reporting d’audit pour garantir la conformité des modèles EOR.
Table des matières
- Risques de conformité et responsabilités quand on externalise via EOR
- Checklist contractuelle RGPD : clauses et preuves à exiger d’un EOR
- Transferts internationaux (Maroc et Union européenne) : mécanismes juridiques et mesures techniques
- Contrôles opérationnels et gouvernance : piloter la conformité au quotidien
- Perspective Francotraitance : garanties, preuves et résultats concrets
- Ce que l’on sous-estime dans la conformité RGPD des modèles EOR
- Comment Francotraitance peut vous accompagner
- Sources
- Questions fréquentes
Risques de conformité et responsabilités quand on externalise via EOR
Confier une fonction à une équipe satellite basée au Maroc ne transfère jamais votre responsabilité de fond. Le RGPD raisonne en termes de finalités et de moyens : si vous décidez pourquoi et comment les données sont traitées, vous restez le responsable de traitement, même quand l’exécution matérielle est déléguée. Cette réalité surprend encore des dirigeants de cabinets qui pensent, à tort, qu’un contrat EOR déplace la responsabilité vers le prestataire.
La notion de responsabilité solidaire prend ici tout son sens. En cas de manquement dans la chaîne d’externalisation, l’autorité de contrôle ou un client final se tournera d’abord vers vous, avant de remonter vers votre partenaire. Un défaut de conformité peut se traduire par :
- une sanction pécuniaire directe de l’autorité de protection des données ;
- une requalification du contrat en cas de subordination réelle non déclarée ;
- un contrôle social renforcé si les formalités de détachement n’ont pas été respectées ;
- une perte de confiance des clients, souvent plus coûteuse qu’une amende.
Le ministère du Travail rappelle que les formalités préalables au détachement imposent la tenue de documents disponibles pour les agents de contrôle, avec des obligations sectorielles renforcées dans certains domaines. Ignorer ce volet social expose autant que le volet données personnelles.
Conseil de pro : Documentez, dès la signature, qui décide des finalités du traitement et qui exécute : cette distinction écrite vous protège en cas de contrôle.
Checklist contractuelle RGPD : clauses et preuves à exiger d’un EOR
Un contrat EOR solide ne se limite pas à des conditions commerciales. Il doit organiser précisément la gouvernance des données dès la première ligne.
- Désignation claire des rôles : qui est responsable de traitement, qui agit en exécutant, avec la liste des finalités et des catégories de données concernées.
- Durée et sort des données : durée de conservation, modalités de restitution ou de destruction à la fin du contrat.
- Mesures de sécurité minimales : chiffrement, contrôle d’accès, gestion des habilitations, décrites en annexe technique et non dans une clause générique.
- Notification des violations : délai contractuel de remontée d’incident, bien inférieur au délai légal de notification à l’autorité compétente.
- Sous-traitance en cascade : interdiction ou autorisation encadrée de recourir à un tiers, avec obligation d’information préalable.
- Droit d’audit : accès aux journaux, aux procédures internes et possibilité de mandater un audit indépendant.
- Analyse d’impact (PIA/DPIA) : obligation de coopération du prestataire si un traitement présente un risque élevé, et mise à jour du registre des traitements.
Demandez systématiquement les preuves qui accompagnent ces clauses : politiques de sécurité écrites, certificats de conformité, résultats des derniers audits, et preuve que les équipes ont suivi une formation à la protection des données. Un prestataire sérieux fournit ces documents sans qu’il faille les négocier pièce par pièce.
Conseil de pro : Annexez les documents de preuve au contrat plutôt que de vous contenter d’une clause qui y fait vaguement référence : un document annexé est opposable, une simple mention ne l’est pas.
Transferts internationaux (Maroc et Union européenne) : mécanismes juridiques et mesures techniques
Le transfert de données personnelles vers une équipe basée au Maroc constitue, par nature, un transfert hors de l’espace économique européen. Cela impose de vérifier la base juridique retenue avant tout envoi de données, puis d’appliquer des garanties contractuelles adaptées à la sensibilité des informations traitées.
Sur le plan technique, quelques mesures forment un socle minimal :
- chiffrement des données en transit et au repos, sur les postes comme sur les serveurs ;
- segmentation des accès selon le principe du besoin d’en connaître ;
- journalisation systématique des connexions et des opérations sur les données ;
- conservation minimisée, avec purge programmée des données devenues inutiles.
Sur le plan organisationnel, un contrôle d’habilitation régulier et une procédure écrite de réaction aux violations complètent ce dispositif. La Directive 2014/67/UE impose déjà aux États membres de désigner des autorités compétentes et de protéger les données échangées entre elles dans le cadre du contrôle du détachement, un principe qui doit inspirer votre propre gouvernance contractuelle.
Les échanges d’informations entre autorités compétentes des États membres sont encadrés par des exigences de protection des données, selon la Directive 2014/67/UE, ce qui signifie que vos propres flux internes doivent atteindre un niveau de rigueur comparable.
Contrôles opérationnels et gouvernance : piloter la conformité au quotidien
La conformité RGPD sous-traitance ne se joue pas à la signature du contrat, elle se joue dans la répétition des contrôles. Un plan de gouvernance simple mais tenu dans le temps évite la plupart des dérives.
- Due diligence initiale avant toute mise en production : vérification des politiques de sécurité, des références légales du prestataire et de sa capacité à documenter ses process.
- Audits périodiques, au minimum annuels, portant sur les accès, les incidents survenus et la mise à jour des mesures techniques.
- Reporting régulier entre le client et l’équipe dédiée, avec des indicateurs simples : nombre d’accès, incidents détectés, délais de réponse aux demandes d’exercice de droits.
- Procédure d’incident formalisée : qui alerte qui, dans quel délai, avec quelle conservation des preuves pour l’éventuelle notification à l’autorité de contrôle.
Le CLEISS recommande de vérifier systématiquement les conventions bilatérales applicables avant tout détachement, car les dispositions d’affiliation et de cotisation varient d’un accord à l’autre. Cette vérification devrait figurer, elle aussi, dans votre calendrier de gouvernance annuel plutôt que d’être traitée comme une formalité ponctuelle.
Perspective Francotraitance : garanties, preuves et résultats concrets
Le Groupe Francotraitance se positionne comme un acteur de référence dans la construction d’équipes satellites dédiées, avec un modèle qui laisse au client la supervision opérationnelle directe plutôt qu’une délégation aveugle. Les contrats sont conclus en CDI, ce qui apporte une stabilité que les modèles freelance ou BPO peinent à offrir. Des résultats d’amélioration du chiffre d’affaires et de réduction de la charge de travail peuvent être constatés, illustrant la performance opérationnelle du modèle. Des contrats en CDI, des procédures multijuridiques et un reporting d’audit peuvent être fournis en phase de due diligence.
Ce que l’on sous-estime dans la conformité RGPD des modèles EOR
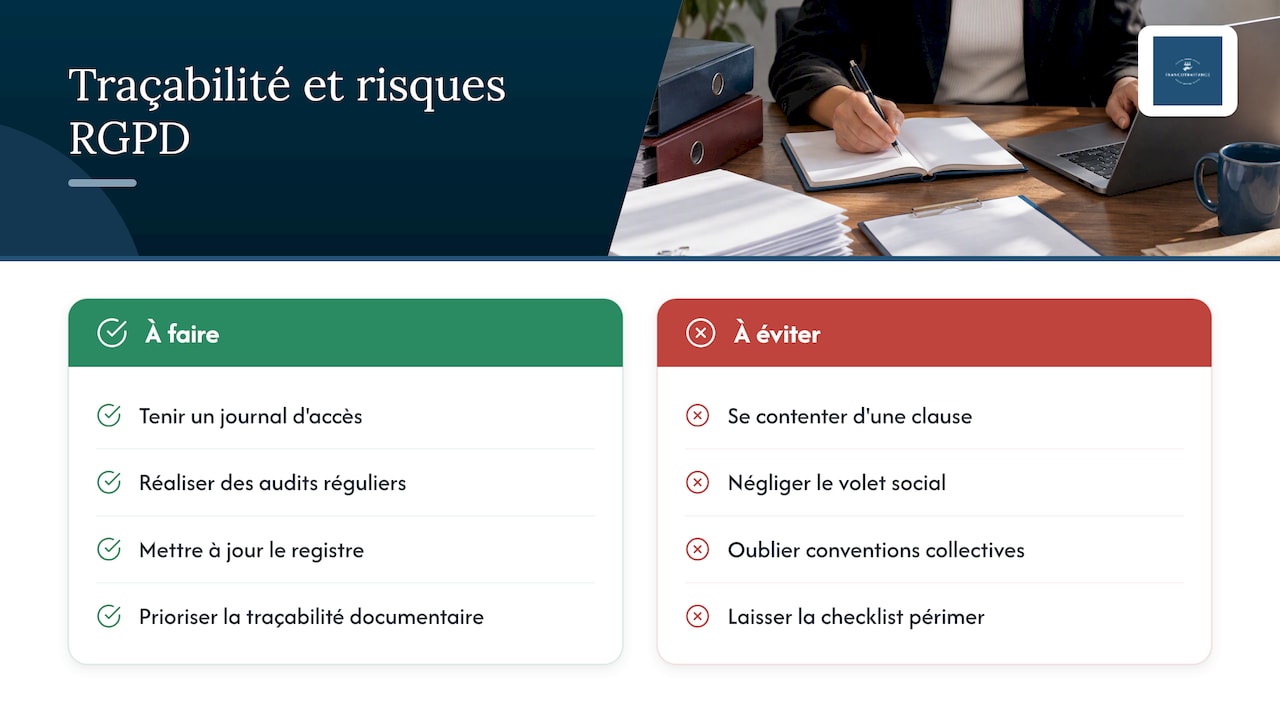
La conformité RGPD sous-traitance se réduit trop souvent, dans les discours commerciaux, à une case à cocher sur un contrat type. C’est une erreur de perspective : le vrai risque ne se loge pas dans l’absence de clause, mais dans l’absence de preuve que la clause a été respectée. Un contrat parfait sur le papier, sans journal d’accès, sans audit réalisé, sans registre des traitements à jour, ne protège personne le jour d’un contrôle.
L’autre angle mort concerne le volet social. Beaucoup de dirigeants concentrent leur vigilance sur les données personnelles et négligent la coordination de sécurité sociale ou l’application des conventions collectives étendues, alors que ces sujets déclenchent souvent les premiers contrôles. Priorisez d’abord la traçabilité documentaire : elle sert autant à prouver votre conformité RGPD qu’à sécuriser le volet social du détachement. Une checklist non tenue dans le temps vaut à peu près autant qu’une absence de checklist.
— SENHADJI
Comment Francotraitance peut vous accompagner
Face à ces exigences, Francotraitance structure son accompagnement autour de trois offres complémentaires : FrancoExperts pour les fonctions finance et audit réglementées, FrancoAdmin pour le back-office structuré, et FrancoOps pour le pilotage opérationnel.
En phase de due diligence, demandez les contrats types, les procédures de sécurité et les modalités de reporting :
- modèle de contrat EOR avec clauses de protection des données ;
- procédures de sécurité et de gestion des accès ;
- exemples de reporting fournis aux cabinets clients.
Pour évaluer votre projet, contactez Francotraitance et demandez un point détaillé sur votre secteur.
Sources
- CLEISS — Textes et conventions bilatérales
- Ministère du Travail — Formalités pour détacher des salariés
- Directive 2014/67/UE — coopération et désignation d’autorités compétentes
Questions fréquentes
Qui reste responsable des données dans un modèle EOR ?
Le client reste responsable de traitement dès qu’il détermine les finalités et les moyens du traitement, même quand l’exécution est confiée à une équipe satellite. C’est cette répartition des rôles qui doit figurer explicitement dans le contrat, avant toute mise en production.
Quelles clauses RGPD sont indispensables dans un contrat EOR ?
Le contrat doit désigner clairement les rôles, fixer la durée de conservation, décrire les mesures de sécurité et prévoir une procédure de notification des violations. Un droit d’audit et un encadrement de la sous-traitance en cascade complètent ce socle contractuel.
Comment sécuriser un transfert de données vers le Maroc ?
Il faut d’abord vérifier la base juridique du transfert, puis appliquer des garanties contractuelles proportionnées à la sensibilité des données. Le chiffrement, la segmentation des accès et la journalisation forment les mesures techniques minimales attendues.
Que propose Francotraitance en matière de conformité EOR ?
Francotraitance fournit des contrats en CDI, des procédures multijuridiques et des documents de reporting d’audit pour accompagner les cabinets dans leur due diligence. Les offres FrancoExperts, FrancoAdmin et FrancoOps couvrent respectivement la finance et l’audit, le back-office et le pilotage opérationnel.
Quelle fréquence d’audit recommander pour un prestataire EOR ?
Un audit annuel constitue un minimum raisonnable, complété par une due diligence approfondie avant toute nouvelle mise en production. Ces contrôles portent sur les accès, les incidents survenus et la mise à jour des mesures de sécurité.