Les données peuvent être traitées offshore en conformité avec le RGPD, mais uniquement si des garanties juridiques et techniques appropriées sont en place. La priorité absolue consiste à réaliser une analyse d’impact (AIPD) avant tout transfert, puis à sécuriser des garanties contractuelles comme les clauses contractuelles types, et enfin à déployer un chiffrement robuste couplé à un contrôle strict de la chaîne de sous-traitance.
En bref:
- Avant tout transfert, vérifiez et datez la consultation de la liste d’adéquation de la Commission : un statut peut être révisé ou retiré.
- Le Maroc n’étant pas reconnu adéquat, un transfert exige des clauses contractuelles types et une évaluation des lois locales, notamment des pouvoirs d’accès des autorités.
- Les dérogations de l’article 49, comme le consentement explicite ou l’exécution d’un contrat, restent ponctuelles et ne peuvent encadrer un flux continu.
- Exigez la liste nominative des sous-traitants autorisés, un droit d’audit et une notification préalable de tout changement dans la chaîne de traitement.
- Même si un prestataire emploie localement votre équipe, votre entreprise reste responsable du traitement ; formalisez qui décide, exécute et documente chaque mesure de sécurité.
Table des matières
- Le cadre juridique essentiel : RGPD, Chapitre V et décisions d’adéquation
- Instruments et garanties quand aucun pays n’est ‘adéquat’
- Mesures opérationnelles pour préserver la confidentialité lors d’un transfert offshore
- Le rôle d’un modèle Employer of Record pour sécuriser conformité et confidentialité
- Impact des législations marocaines sur la confidentialité des données
- Risques juridiques en cas de non-conformité lors d’un stockage offshore au Maroc
- Bonnes pratiques de supervision des données dans un contexte EOR offshore
- Gouvernance partagée entre client et fournisseur EOR
- Perspective : les priorités réglementaires pour 2026
- Solution pratique : sécuriser l’externalisation avec Francotraitance
- Questions fréquentes
- Sources
- Liens officiels et documents utiles
Le cadre juridique essentiel : RGPD, Chapitre V et décisions d’adéquation
Le Chapitre V du RGPD, articles 44 à 50, constitue le socle juridique de tout transfert de données hors de l’Union européenne. Ce cadre ne cherche pas à bloquer les flux internationaux : il pose des conditions pour qu’un transfert conserve le niveau de protection garanti aux personnes concernées, où que leurs données circulent ensuite.
Au cœur de ce dispositif se trouve la décision d’adéquation. Lorsque la Commission européenne reconnaît qu’un pays tiers offre un niveau de protection jugé équivalent à celui de l’Union, les transferts vers ce pays deviennent aussi simples qu’un transfert intra-européen, sans garantie supplémentaire à négocier.
La Commission européenne publie et met à jour une liste des pays reconnus adéquats, parmi lesquels figurent notamment l’Andorre, le Brésil, le Japon, la Suisse ou encore les États-Unis pour les organisations certifiées dans le cadre du Data Privacy Framework. Cette liste évolue régulièrement, ce qui change concrètement la donne pour les dirigeants qui externalisent :
- Vérifier le statut d’adéquation du pays visé avant toute signature de contrat offshore.
- Ne jamais considérer un statut acquis comme définitif, car la Commission peut réviser ou retirer une décision.
- Documenter la date de consultation de la liste officielle en cas de contrôle ultérieur.
Un pays peut perdre son statut adéquat si sa mise en œuvre réglementaire s’éloigne des standards européens. C’est précisément pour cette raison qu’aucune structure offshore ne devrait reposer sur un seul arrangement figé : la conformité se pilote dans la durée, pas une fois pour toutes.
Instruments et garanties quand aucun pays n’est ‘adéquat’
Quand le pays de destination ne figure pas sur la liste d’adéquation, ce qui concerne la majorité des juridictions offshore utilisées par les entreprises françaises, d’autres instruments juridiques prennent le relais. Selon l’EDPB, les clauses contractuelles types et les règles d’entreprise contraignantes constituent des garanties reconnues, à condition d’être complétées par une évaluation des risques locaux.
- Les Clauses Contractuelles Types (CCT) : des modèles de contrat approuvés par la Commission, à signer entre l’exportateur et l’importateur de données, qui engagent ce dernier à respecter des standards équivalents au RGPD.
- Les Règles d’Entreprise Contraignantes (BCR) : adaptées aux groupes multinationaux qui transfèrent des données entre leurs propres filiales, elles nécessitent une validation préalable par une autorité de contrôle.
- Le Data Privacy Framework (DPF) : un mécanisme spécifique aux transferts vers les États-Unis, réservé aux organisations américaines certifiées, avec des limites sectorielles à vérifier au cas par cas.
- Les dérogations de l’article 49 (consentement explicite, exécution d’un contrat) : ce sont des exceptions ponctuelles, jamais une base régulière pour organiser un flux de données continu.
Signer des CCT ne suffit pas en soi. L’EDPB recommande d’accompagner ces clauses d’une évaluation d’impact des transferts, une Transfer Impact Assessment, qui examine concrètement si la législation locale du pays destinataire permet un accès disproportionné des autorités publiques aux données transférées.
Mesures opérationnelles pour préserver la confidentialité lors d’un transfert offshore
Au-delà du choix de l’instrument juridique, la confidentialité se joue dans l’exécution quotidienne. Voici la séquence que nous recommandons avant d’activer un flux de données offshore :
- Réaliser une AIPD en amont de tout transfert, en documentant la nature des données, les destinataires et les risques identifiés dans le pays de destination.
- Intégrer dans le contrat des clauses interdisant le recours à des sous-traitants non approuvés, avec obligation de notification préalable pour tout changement de chaîne.
- Prévoir un droit d’audit contractuel permettant de vérifier concrètement le chiffrement, la gestion des clefs et la journalisation des accès chez le prestataire.
- Exiger une notification d’incident dans un délai contractuel strict, aligné sur les obligations de notification du RGPD.
- Déployer un chiffrement de bout en bout sur les flux sensibles, avec une gestion des clefs séparée du prestataire hébergeur lorsque c’est possible.
- Planifier un audit périodique de conformité, pas seulement au lancement du contrat mais à intervalles réguliers.
Conseil de pro : Avant de signer un contrat offshore, demandez une démonstration concrète du processus de notification d’incident du prestataire plutôt qu’une simple clause contractuelle : la rapidité réelle d’exécution compte autant que l’engagement écrit.
Ce socle opérationnel rejoint les points que nous détaillons dans notre article sur ce que les dirigeants français doivent sécuriser avant d’externaliser, notamment sur la hiérarchisation des clauses selon la sensibilité des données traitées.
Le rôle d’un modèle Employer of Record pour sécuriser conformité et confidentialité
Un modèle Employer of Record change la nature même du risque offshore. Plutôt que de confier vos données à un sous-traitant externe dont vous maîtrisez mal la chaîne, l’EOR structure une équipe salariée dédiée, intégrée à votre gouvernance, mais employée localement sous un cadre juridique maîtrisé par le prestataire.
Pour évaluer un partenaire EOR sous l’angle de la confidentialité, nous recommandons de vérifier plusieurs points :
- Le statut contractuel des collaborateurs : un CDI local offre davantage de stabilité et de traçabilité qu’un recours à des freelances dispersés.
- La gouvernance multijuridique du prestataire, capable de documenter sa conformité dans chaque pays où il opère.
- L’existence de processus d’audit internes et de clauses de confidentialité standardisées avec chaque client.
- La supervision opérationnelle directe laissée au client, sans intermédiaire qui dilue la responsabilité.
Une équipe dédiée apporte cette stabilité, contrairement à un prestataire anonyme.
Impact des législations marocaines sur la confidentialité des données
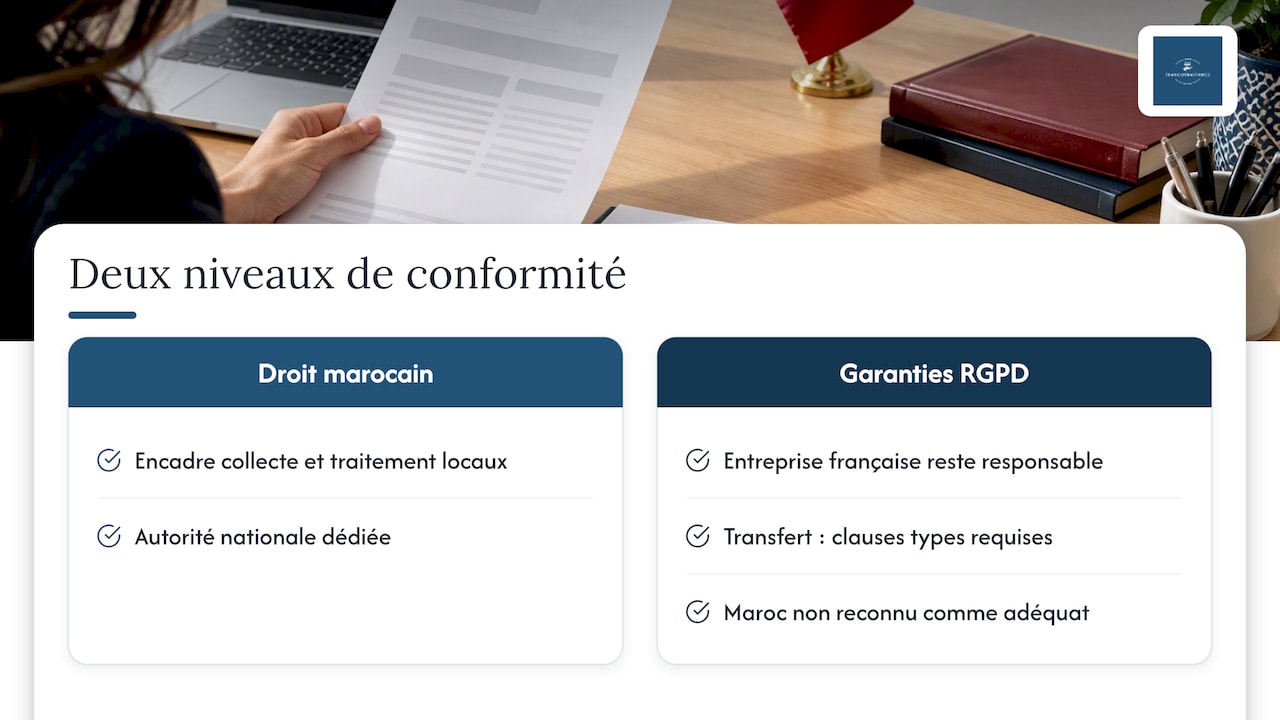
Pour les cabinets et entreprises françaises qui externalisent vers le Maroc, la question n’est pas de choisir entre le droit français et le droit marocain, mais de comprendre comment les deux s’articulent. Le Maroc ne figure pas, à ce jour, sur la liste des pays reconnus adéquats par la Commission européenne, ce qui signifie qu’un transfert vers ce pays nécessite systématiquement des garanties supplémentaires, comme des clauses contractuelles types.
Le Maroc dispose de sa propre loi de protection des données à caractère personnel, supervisée par une autorité nationale dédiée. Cette législation locale encadre la collecte et le traitement des données sur le territoire marocain, mais elle ne se substitue jamais aux obligations du RGPD pour une entreprise française qui reste responsable du traitement initial.
Concrètement, cela signifie que la structure contractuelle doit couvrir deux niveaux à la fois : la conformité du prestataire marocain à sa propre réglementation nationale, et le respect des garanties RGPD exigées côté européen. Un prestataire qui maîtrise cette double exigence évite au client français d’avoir à gérer lui-même cette superposition réglementaire, ce qui explique pourquoi la structuration juridique de l’EOR local constitue un point de vigilance central avant toute externalisation vers cette zone.
Risques juridiques en cas de non-conformité lors d’un stockage offshore au Maroc
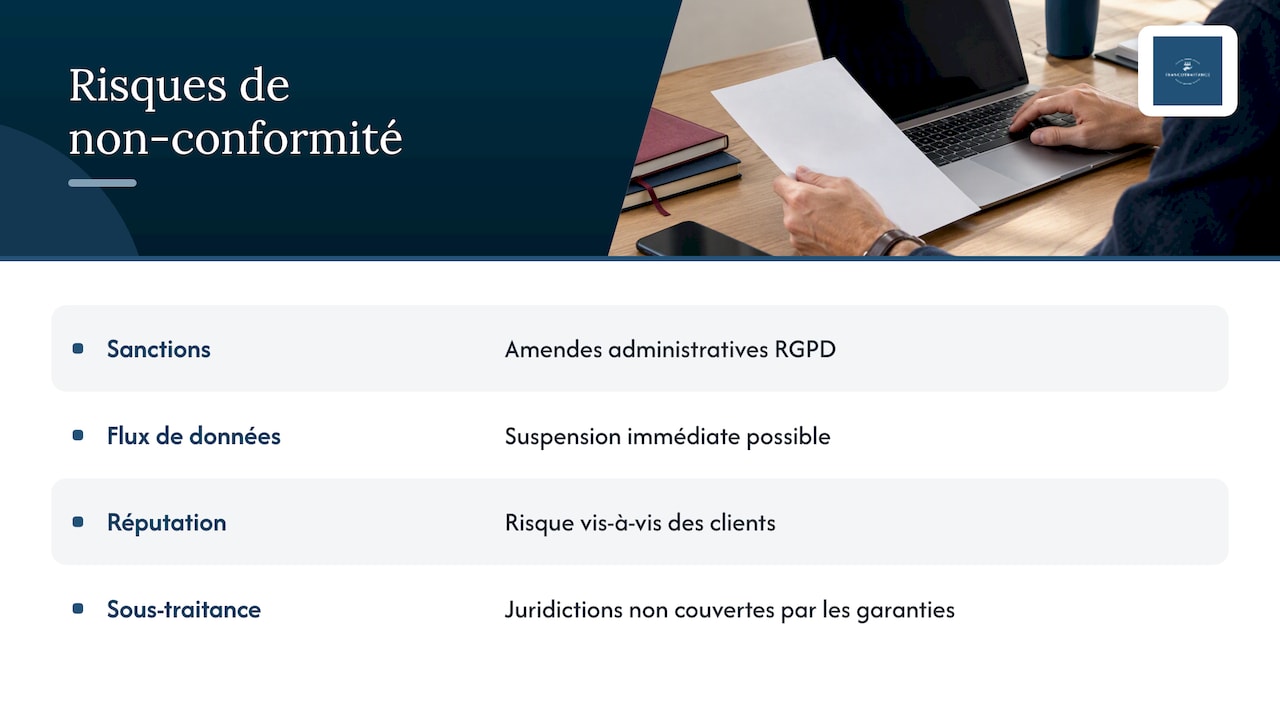
Un transfert de données vers le Maroc effectué sans les garanties appropriées expose l’entreprise exportatrice à des sanctions au titre du RGPD, indépendamment de la responsabilité éventuelle du prestataire local. Les autorités de contrôle européennes peuvent prononcer des amendes administratives, mais aussi exiger la suspension immédiate du flux de données concerné, ce qui peut paralyser une activité entière si l’externalisation touche des fonctions critiques comme la comptabilité ou le support client.
Le risque ne se limite pas à la sanction financière. Une absence de garanties documentées expose également l’entreprise à un risque réputationnel vis-à-vis de ses propres clients, en particulier dans les cabinets d’expertise comptable où la confidentialité des données financières constitue un engagement déontologique fort.
Le point de vigilance le plus fréquent concerne la chaîne de sous-traitance invisible : un prestataire principal peut respecter ses engagements contractuels tout en faisant appel, sans validation explicite, à des sous-traitants techniques basés dans des juridictions non couvertes par les garanties signées. Documenter cette chaîne, l’auditer régulièrement et exiger une liste nominative des sous-traitants autorisés réduit sensiblement ce risque. C’est un point que nous développons dans notre article sur ce que change vraiment le modèle EOR au Maroc pour la chaîne de responsabilité.
Bonnes pratiques de supervision des données dans un contexte EOR offshore
La supervision opérationnelle d’une équipe satellite ne devrait jamais reposer sur la seule confiance accordée au prestataire. Les cabinets et entreprises qui réussissent leur externalisation offshore maintiennent un contrôle direct sur les accès aux données, même lorsque les collaborateurs sont employés par un tiers.
Cela passe d’abord par une gestion des accès différenciée : chaque collaborateur de l’équipe satellite ne devrait disposer que des droits strictement nécessaires à sa mission, avec une revue périodique de ces droits plutôt qu’une attribution figée au moment de l’embauche. La journalisation des accès aux systèmes sensibles permet ensuite de reconstituer précisément qui a consulté quelles données, à quel moment, un point souvent déterminant en cas d’incident.
La supervision suppose également des points de contrôle réguliers entre le client et l’équipe dédiée, distincts des échanges opérationnels courants, pour vérifier que les procédures de confidentialité restent appliquées au quotidien et pas seulement au moment de la signature du contrat. Enfin, la formation continue des collaborateurs offshore aux exigences spécifiques du client, notamment sur la sensibilité des données comptables ou financières traitées, réduit le risque d’erreur humaine, qui reste la cause la plus fréquente d’incident de confidentialité dans les équipes externalisées.
Gouvernance partagée entre client et fournisseur EOR
La répartition des responsabilités entre un client et son prestataire EOR en matière de protection des données ne doit jamais rester implicite. Le client conserve en principe la qualité de responsable de traitement pour les données qu’il confie à l’équipe satellite, ce qui signifie qu’il reste comptable devant les autorités de contrôle européennes, même lorsque l’exécution quotidienne est déléguée.
Le prestataire EOR, de son côté, endosse des responsabilités opérationnelles précises : la conformité du contrat de travail local, la gestion administrative et sociale des collaborateurs, et la mise en œuvre des mesures techniques convenues contractuellement. Cette répartition doit être formalisée dès la contractualisation, avec une description claire de qui décide, qui exécute et qui documente chaque mesure de sécurité.
Une gouvernance efficace repose sur une clarté contractuelle dès le départ, détaillée dans notre page sur ce qu’un employeur délégant couvre vraiment, mais aussi sur des points de supervision réguliers qui évitent que cette répartition ne se dilue avec le temps. Le client qui délègue la gestion administrative ne délègue jamais sa responsabilité juridique de fond, un point que trop de dirigeants découvrent tardivement.
Perspective : les priorités réglementaires pour 2026
Le statut d’adéquation des pays tiers reste mouvant, comme l’illustrent les révisions en cours sur plusieurs dossiers suivis par l’EDPB. La veille réglementaire n’est plus une option annexe mais une fonction de gouvernance à part entière, au même titre que le chiffrement et la maîtrise des sous-traitants, qui restent les deux leviers les plus concrets pour limiter le risque. Intégrer les transferts offshore dans vos processus d’audit internes, plutôt que de les traiter comme un sujet ponctuel, évitera bien des mauvaises surprises.
— SENHADJI
Solution pratique : sécuriser l’externalisation avec Francotraitance
Nous proposons la mise en place d’équipes satellites en CDI, encadrées par une gouvernance multijuridique pensée pour répondre aux exigences de conformité RGPD des cabinets et entreprises qui externalisent vers le Maroc.
Concrètement, cette approche vise à réduire le risque opérationnel lié aux transferts offshore en évitant la dispersion de sous-traitants anonymes : chaque collaborateur reste identifié, supervisé directement par vous, et encadré par une structure administrative prise en charge par le prestataire. Nos services couvrent plusieurs besoins concrets :
- une offre dédiée aux fonctions d’expertise réglementée en finance et en audit, là où la sensibilité des données exige une rigueur particulière.
- une solution pour structurer un back-office fiable, avec des processus documentés plutôt qu’une externalisation improvisée.
- des équipes dédiées à la performance business et aux opérations stratégiques.
Si vous envisagez de renforcer vos équipes avec des profils qualifiés basés au Maroc tout en gardant un contrôle total sur vos données et vos processus, contactez notre équipe pour discuter de votre projet.
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Questions fréquentes
Quelles sont les données considérées comme confidentielles ?
Les données confidentielles regroupent toute information dont la divulgation pourrait causer un préjudice à une personne ou une organisation, comme les données financières, les données de santé, les identifiants personnels ou les secrets d’affaires. Dans un contexte RGPD, certaines catégories, comme les données de santé ou les opinions politiques, reçoivent une protection renforcée en tant que données sensibles.
Quels pays ont une législation totalement compatible avec le RGPD ?
Aucun pays n’est qualifié de « totalement compatible », mais la Commission européenne reconnaît certains pays comme offrant un niveau de protection adéquat, parmi lesquels l’Andorre, le Japon, la Suisse, le Royaume-Uni ou le Canada pour les organisations commerciales. Cette liste évolue et doit être vérifiée avant chaque transfert, car un statut peut être révisé.
Où trouver des garanties fiables en matière de sécurité et de confidentialité ?
Les garanties les plus fiables reposent sur des instruments juridiques reconnus comme les clauses contractuelles types ou les règles d’entreprise contraignantes, combinés à des mesures techniques comme le chiffrement. L’EDPB met à disposition des outils pratiques pour encadrer les transferts internationaux, que les entreprises peuvent adapter à leur contexte.
Qu’est-ce que l’intégrité des données ?
L’intégrité des données désigne la garantie que les informations restent exactes, complètes et non altérées tout au long de leur cycle de traitement, qu’il s’agisse de stockage, de transfert ou de modification. Elle se distingue de la confidentialité, qui protège l’accès aux données, même si les deux notions se complètent dans une politique de protection des données robuste.
Sources
- Data protection adequacy for non-EU countries — European Commission
- Tools for transfers and derogations — EDPB (version française)
- EDPB opinion 26/2025 on UK adequacy — European Data Protection Board
Liens officiels et documents utiles
- Data protection adequacy for non-EU countries — European Commission
- Tools for transfers and derogations — EDPB
- EDPB opinion 26/2025 on UK adequacy — European Data Protection Board